Domain shrtnr.de kaufen?
Wir ziehen mit dem Projekt
shrtnr.de um.
Sind Sie am Kauf der Domain
shrtnr.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain shrtnr.de kaufen?
Was bedeutet HPE bei Vespa?
HPE steht bei Vespa für "High Performance Engine" und bezeichnet eine leistungsstärkere Motorvariante, die in einigen Modellen der Vespa-Roller verbaut ist. Diese Motoren zeichnen sich durch eine höhere Leistung und bessere Beschleunigung aus. Die HPE-Motoren sind besonders bei Fahrern beliebt, die mehr Leistung und Dynamik beim Fahren wünschen. Durch die Verwendung der HPE-Technologie kann Vespa ihren Kunden eine breitere Auswahl an Modellen mit unterschiedlichen Leistungsmerkmalen anbieten. Insgesamt steht HPE für eine verbesserte Leistung und Fahrerlebnis bei Vespa-Rollern. **
Welches Motoröl Vespa GTS 300 HPE?
Welches Motoröl wird für die Vespa GTS 300 HPE empfohlen? Es ist wichtig, das richtige Motoröl zu verwenden, um die Leistung und Langlebigkeit des Motors zu gewährleisten. Die Herstellerempfehlung sollte in der Bedienungsanleitung der Vespa GTS 300 HPE zu finden sein. Es ist ratsam, sich strikt an diese Empfehlung zu halten, um Schäden am Motor zu vermeiden. Falls Unsicherheiten bestehen, kann auch ein Fachhändler oder eine Werkstatt für Motorräder konsultiert werden. **
Ähnliche Suchbegriffe für HPE-Data-Verification
Top-Angebote
Produkte zum Begriff HPE-Data-Verification:
-
HP Enterprise HPE Data Verification Lizenz 100 Kassetten elektronisch Linux Win (TC443AAE)Produktbeschreibung: HPE Data Verification - Lizenz - 100 Kassetten, Produkttyp: Lizenz, Kategorie: Utilites - Absturzprävention, Systementwicklung & -migration, Anzahl Lizenzen: 100 Kassetten, Plattform: Linux, Windows, Auslieferungsmedien: Elektronisch1834,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Data Act. Data Governance Act: DA, DGAData Act. Data Governance Act: DA, DGA , Handkommentar , Offroad-Leuchten > Zusatzbeleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 202412, Produktform: Leinen, Redaktion: Specht, Louisa~Hennemann, Moritz, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 1500, Keyword: Anonymisierung; DGA; DS-GVO; Datenaltruismus; Datenintermediäre; Datenrecht; Datenspenden; Datentreuhänder; Europäisches Datenrecht; Europäisches Wirtschaftsrecht; Geschäftsgeheimnisse; Weiterverwendung von Daten; Öffentliche Stellen, Fachschema: Datenschutzrecht~Europa / Europäische Union~Europäische Union - EU~Europarecht~Internationales Recht / Europarecht~International (Recht)~Internationales Recht~Menschenrechte~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Copyright~Geistiges Eigentum~Urheberrecht - Urheberrechtsgesetz - UrhG~Verfassungsrecht, Fachkategorie: Internationales Recht: Gewerblicher Rechtsschutz und Urheberrecht~Datenschutzrecht, Region: Deutschland~EU, Europäische Union, Warengruppe: HC/Internationales und ausländ. Recht, Fachkategorie: Schutz der Privatsphäre, Datenschutzrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlags GmbH, Produktverfügbarkeit: 02, Blätteranzahl: 1456 Blätter, Länge: 207, Breite: 133, Höhe: 67, Gewicht: 1318, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
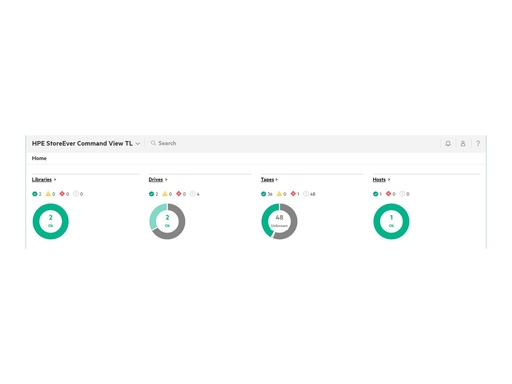
HPE StoreEver MSL6480 Command View for Tape Libraries - Data Verification 100 Cartridges E-LTU, 1 Lizenz(en)Die HPE Storage Bandbibliothek Management-Software bietet eine benutzerfreundliche Oberfläche für die effiziente Verwaltung, Überwachung und Konfiguration einer kompletten Bandbibliotheksumgebung. Die HPE Storage Bandbibliothek Management-Software-Suite besteht aus HPE Command View for Tape Libraries (CVTL), HPE StoreEver TapeAssure Advanced und HPE StoreEver Data Verification. CVTL liefert die zentrale Plattform für TapeAssure Advanced-Berichterstattung und Data Verification-Analysen, zusammen mit Remote-Management, Diagnose und Konfiguration für alle MSL-Bandbibliotheken überall in der Umgebung und weltweit. HPE StoreEver TapeAssure Advanced bietet eine vorausschauende, analytische Auswertung von Status- und Leistungsinformationen für alle Laufwerke und Kassetten. Die HPE StoreEver Data Verification Software prüft und scannt proaktiv und unterbrechungsfrei die Qualität der auf LTO-Bandkassetten gespeicherten Daten und stellt so die erfolgreiche Wiederherstellung kritischer Geschäftsd1711,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie kann ich die Human Verification umgehen?
Es ist nicht ethisch oder legal, die Human Verification zu umgehen. Diese Sicherheitsmaßnahme ist dazu da, um sicherzustellen, dass Menschen und keine Bots auf bestimmte Inhalte oder Funktionen zugreifen. Es ist wichtig, die Regeln und Richtlinien zu respektieren und die Sicherheitsmaßnahmen zu akzeptieren. **
-
Kann man kostenlose Robux bekommen, ohne diese Human Verification?
Es ist nicht möglich, kostenlose Robux ohne eine Form der Überprüfung zu erhalten. Die Human Verification ist eine Sicherheitsmaßnahme, um sicherzustellen, dass Benutzer echte Personen sind und nicht automatisierte Bots. Es wird empfohlen, vorsichtig zu sein, da Websites oder Dienste, die behaupten, kostenlose Robux ohne Überprüfung anzubieten, oft betrügerisch sind und versuchen, persönliche Informationen zu stehlen oder Schaden anzurichten. **
-
Wie erstelle ich einen Kurzlink für meine Website, um die URL zu verkürzen und den Zugriff zu erleichtern?
Um einen Kurzlink für deine Website zu erstellen, kannst du einen URL-Verkürzungsdienst wie Bitly oder TinyURL verwenden. Kopiere einfach deine Website-URL in das entsprechende Feld auf der Website des Dienstes und generiere den verkürzten Link. Diesen kannst du dann einfach teilen, um den Zugriff auf deine Website zu erleichtern. **
-
Was bedeuten Data Science und Data Engineering?
Data Science bezieht sich auf die Analyse und Interpretation von Daten, um Erkenntnisse und Muster zu gewinnen, die bei der Lösung von Problemen und der Unterstützung von Entscheidungsprozessen helfen. Data Engineering hingegen bezieht sich auf die Entwicklung und Verwaltung von Dateninfrastrukturen, um sicherzustellen, dass Daten effizient erfasst, gespeichert, verarbeitet und analysiert werden können. Data Engineering legt den Fokus auf die technische Seite der Datenverarbeitung, während Data Science sich auf die Analyse und Interpretation der Daten konzentriert. **

Was ist ein kritischer Systemzustand beim HPE ProLiant 380 Gen 7?
Ein kritischer Systemzustand beim HPE ProLiant 380 Gen 7 kann beispielsweise auftreten, wenn das System überhitzt, ein Hardwarefehler auftritt oder das Betriebssystem abstürzt. In solchen Fällen kann das System nicht mehr ordnungsgemäß funktionieren und es besteht die Gefahr von Datenverlust oder Systemausfällen. Es ist wichtig, solche kritischen Zustände schnell zu erkennen und entsprechende Maßnahmen zu ergreifen, um das System wieder in einen stabilen Zustand zu bringen. **
Gibt es einen World of Tanks Blitz Hack ohne Human Verification?
Es ist nicht empfehlenswert, nach Hacks oder Cheats für World of Tanks Blitz zu suchen, da dies gegen die Nutzungsbedingungen des Spiels verstößt und zu einer Sperrung des Kontos führen kann. Außerdem sind Hacks ohne Human Verification oft betrügerisch und können Schaden anrichten. Es ist am besten, das Spiel auf faire und legale Weise zu spielen. **
Top-Angebote
Produkte zum Begriff HPE-Data-Verification:
-
HP Enterprise HPE Data Verification Lizenz 100 Kassetten elektronisch Linux Win (TC443AAE)Produktbeschreibung: HPE Data Verification - Lizenz - 100 Kassetten, Produkttyp: Lizenz, Kategorie: Utilites - Absturzprävention, Systementwicklung & -migration, Anzahl Lizenzen: 100 Kassetten, Plattform: Linux, Windows, Auslieferungsmedien: Elektronisch1834,88 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Data Act. Data Governance Act: DA, DGAData Act. Data Governance Act: DA, DGA , Handkommentar , Offroad-Leuchten > Zusatzbeleuchtung , Auflage: 2. Auflage, Erscheinungsjahr: 202412, Produktform: Leinen, Redaktion: Specht, Louisa~Hennemann, Moritz, Edition: NED, Auflage: 24002, Auflage/Ausgabe: 2. Auflage, Seitenzahl/Blattzahl: 1500, Keyword: Anonymisierung; DGA; DS-GVO; Datenaltruismus; Datenintermediäre; Datenrecht; Datenspenden; Datentreuhänder; Europäisches Datenrecht; Europäisches Wirtschaftsrecht; Geschäftsgeheimnisse; Weiterverwendung von Daten; Öffentliche Stellen, Fachschema: Datenschutzrecht~Europa / Europäische Union~Europäische Union - EU~Europarecht~Internationales Recht / Europarecht~International (Recht)~Internationales Recht~Menschenrechte~Jurisprudenz~Recht / Rechtswissenschaft~Rechtswissenschaft~Copyright~Geistiges Eigentum~Urheberrecht - Urheberrechtsgesetz - UrhG~Verfassungsrecht, Fachkategorie: Internationales Recht: Gewerblicher Rechtsschutz und Urheberrecht~Datenschutzrecht, Region: Deutschland~EU, Europäische Union, Warengruppe: HC/Internationales und ausländ. Recht, Fachkategorie: Schutz der Privatsphäre, Datenschutzrecht, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Nomos Verlags GmbH, Verlag: Nomos Verlags GmbH, Produktverfügbarkeit: 02, Blätteranzahl: 1456 Blätter, Länge: 207, Breite: 133, Höhe: 67, Gewicht: 1318, Produktform: Gebunden, Genre: Sozialwissenschaften/Recht/Wirtschaft, Genre: Sozialwissenschaften/Recht/Wirtschaft,179,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was bedeutet HPE bei Vespa?
HPE steht bei Vespa für "High Performance Engine" und bezeichnet eine leistungsstärkere Motorvariante, die in einigen Modellen der Vespa-Roller verbaut ist. Diese Motoren zeichnen sich durch eine höhere Leistung und bessere Beschleunigung aus. Die HPE-Motoren sind besonders bei Fahrern beliebt, die mehr Leistung und Dynamik beim Fahren wünschen. Durch die Verwendung der HPE-Technologie kann Vespa ihren Kunden eine breitere Auswahl an Modellen mit unterschiedlichen Leistungsmerkmalen anbieten. Insgesamt steht HPE für eine verbesserte Leistung und Fahrerlebnis bei Vespa-Rollern. **
-
Welches Motoröl Vespa GTS 300 HPE?
Welches Motoröl wird für die Vespa GTS 300 HPE empfohlen? Es ist wichtig, das richtige Motoröl zu verwenden, um die Leistung und Langlebigkeit des Motors zu gewährleisten. Die Herstellerempfehlung sollte in der Bedienungsanleitung der Vespa GTS 300 HPE zu finden sein. Es ist ratsam, sich strikt an diese Empfehlung zu halten, um Schäden am Motor zu vermeiden. Falls Unsicherheiten bestehen, kann auch ein Fachhändler oder eine Werkstatt für Motorräder konsultiert werden. **
-
Wie kann ich die Human Verification umgehen?
Es ist nicht ethisch oder legal, die Human Verification zu umgehen. Diese Sicherheitsmaßnahme ist dazu da, um sicherzustellen, dass Menschen und keine Bots auf bestimmte Inhalte oder Funktionen zugreifen. Es ist wichtig, die Regeln und Richtlinien zu respektieren und die Sicherheitsmaßnahmen zu akzeptieren. **
-
Kann man kostenlose Robux bekommen, ohne diese Human Verification?
Es ist nicht möglich, kostenlose Robux ohne eine Form der Überprüfung zu erhalten. Die Human Verification ist eine Sicherheitsmaßnahme, um sicherzustellen, dass Benutzer echte Personen sind und nicht automatisierte Bots. Es wird empfohlen, vorsichtig zu sein, da Websites oder Dienste, die behaupten, kostenlose Robux ohne Überprüfung anzubieten, oft betrügerisch sind und versuchen, persönliche Informationen zu stehlen oder Schaden anzurichten. **
Ähnliche Suchbegriffe für HPE-Data-Verification
-
HPE StoreEver MSL6480 Command View for Tape Libraries - Data Verification 100 Cartridges E-LTU, 1 Lizenz(en)Die HPE Storage Bandbibliothek Management-Software bietet eine benutzerfreundliche Oberfläche für die effiziente Verwaltung, Überwachung und Konfiguration einer kompletten Bandbibliotheksumgebung. Die HPE Storage Bandbibliothek Management-Software-Suite besteht aus HPE Command View for Tape Libraries (CVTL), HPE StoreEver TapeAssure Advanced und HPE StoreEver Data Verification. CVTL liefert die zentrale Plattform für TapeAssure Advanced-Berichterstattung und Data Verification-Analysen, zusammen mit Remote-Management, Diagnose und Konfiguration für alle MSL-Bandbibliotheken überall in der Umgebung und weltweit. HPE StoreEver TapeAssure Advanced bietet eine vorausschauende, analytische Auswertung von Status- und Leistungsinformationen für alle Laufwerke und Kassetten. Die HPE StoreEver Data Verification Software prüft und scannt proaktiv und unterbrechungsfrei die Qualität der auf LTO-Bandkassetten gespeicherten Daten und stellt so die erfolgreiche Wiederherstellung kritischer Geschäftsd1711,60 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - IoT URLKaspersky Threat Data Feeds – IoT URL Mit der schnellen Verbreitung des Internets der Dinge (IoT) entstehen nicht nur zahlreiche neue Anwendungsmöglichkeiten, sondern auch erhebliche Sicherheitsherausforderungen. IoT-Geräte sind oft das Ziel von Cyberangriffen, da sie häufig über schwache Sicherheitsmaßnahmen verfügen. Cyberkriminelle nutzen IoT-Geräte, um Daten zu stehlen, Netzwerke zu infizieren und Botnets aufzubauen. Die **Kaspersky Threat Data Feeds – IoT URL** bieten eine umfangreiche Datenbank mit bösartigen URLs, die speziell auf IoT-Geräte abzielen. Durch die Verwendung dieser Bedrohungsdaten können Unternehmen verdächtige Aktivitäten erkennen und Angriffe auf ihre IoT-Infrastrukturen proaktiv verhindern. Überblick über Kaspersky Threat Data Feeds – IoT URL Die **Kaspersky Threat Data Feeds – IoT URL** liefern umfassende Informationen über bösartige und verdächtige URLs, die auf IoT-Geräte abzielen. Diese Daten stammen aus dem globalen Netzwerk der Kaspersky Threat Intelligence und werden kontinuierlich aktualisiert. Die IoT URL-Feeds ermöglichen es Unternehmen, ihre IoT-Geräte und Netzwerke effektiv vor Cyberangriffen zu schützen, indem sie potenzielle Bedrohungen in Echtzeit erkennen und blockieren. Diese Daten können nahtlos in bestehende Sicherheitslösungen integriert werden, um die Verteidigung gegen IoT-Bedrohungen zu verstärken. Hauptfunktionen Umfassende IoT-Bedrohungsdaten: Bereitstellung einer umfangreichen Datenbank mit URLs, die für Angriffe auf IoT-Geräte verwendet werden. Präzise Bedrohungsinformationen: Jede bösartige URL wird mit zusätzlichen Informationen wie Bedrohungstyp, Herkunft und Risikoanalyse versehen. Nahtlose Integration: Einfache Implementierung der Daten in bestehende SIEM-Systeme, Firewalls und andere Sicherheitslösungen. Echtzeit-Erkennung und Blockierung: Schutz vor bösartigen URLs, die auf IoT-Geräte abzielen, durch Echtzeit-Blockierung. Reduzierung von Fehlalarmen: Präzise Bedrohungsdaten helfen, Fehlalarme zu reduzieren und die Effizienz des Sicherheitsteams zu steigern. Vorteile für Ihr Unternehmen Erhöhter Schutz für IoT-Infrastrukturen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen ihre IoT-Geräte vor bösartigen URLs schützen. Optimierte Sicherheitsstrategie: Proaktive Sicherheitsmaßnahmen basierend auf Echtzeit-Bedrohungsdaten reduzieren das Risiko erfolgreicher Angriffe. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf tatsächliche Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch eine verbesserte IoT-Sicherheit. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – IoT URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – IoT URL Schutz vor IoT-basierten Angriffen: Blockieren Sie bösartige URLs, die auf IoT-Geräte abzielen, bevor sie Schaden anrichten können. Erkennung und Prävention von Botnet-Aktivitäten: Identifizieren Sie IoT-Geräte, die für Botnet-Operationen missbraucht werden könnten. Erhöhung der Netzwerksicherheit: Proaktive Überwachung und Filterung verdächtiger URLs, die IoT-Geräte gefährden könnten.45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Malicious URLKaspersky Threat Data Feeds – Malicious URL In einer zunehmend vernetzten Welt sind Bedrohungen durch schädliche URLs eine der größten Herausforderungen für Unternehmen, die ihre Netzwerksicherheit gewährleisten möchten. Schädliche URLs werden von Cyberkriminellen genutzt, um Phishing-Angriffe, Malware-Infektionen und andere bösartige Aktivitäten zu initiieren, die die Datensicherheit und Vertraulichkeit beeinträchtigen können. Mit **Kaspersky Threat Data Feeds – Malicious URL** erhalten Unternehmen Zugang zu einer stets aktuellen und umfassenden Datenbank mit potenziell gefährlichen URLs, die dabei hilft, solche Bedrohungen proaktiv zu erkennen und abzuwehren. Überblick über Kaspersky Threat Data Feeds – Malicious URL Der **Kaspersky Threat Data Feeds – Malicious URL**-Dienst stellt eine kontinuierlich aktualisierte Liste von URLs bereit, die in Verbindung mit schädlichen Aktivitäten stehen. Diese Daten können Unternehmen dabei unterstützen, ihre Sicherheitsmaßnahmen zu verstärken, indem sie sicherstellen, dass bösartige URLs erkannt und blockiert werden, bevor sie Schaden anrichten können. Die Datenfeeds umfassen Informationen über URLs, die für Phishing, Malware-Verbreitung, C&C-Server (Command and Control) und andere Bedrohungen bekannt sind. Die Daten werden von Kasperskys weltweitem Team von Cybersicherheitsexperten gesammelt und analysiert, um eine hohe Präzision und Relevanz sicherzustellen. Hauptfunktionen Umfassende Sammlung bösartiger URLs: Kontinuierliche Bereitstellung einer umfangreichen Datenbank schädlicher URLs, die regelmäßig aktualisiert wird. Präzise Bedrohungsinformationen: Jeder Eintrag wird durch zusätzliche Informationen ergänzt, wie z. B. Bedrohungstyp und Verbreitungsmuster. Nahtlose Integration: Einfache Integration der Daten in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitslösungen. Minimierung von Fehlalarmen: Durch die Bereitstellung spezifischer Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams erhöht. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor diese Schaden anrichten können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Bedrohungen: Durch den Zugang zu aktuellen und präzisen Bedrohungsdaten können Unternehmen schädliche URLs frühzeitig erkennen und blockieren. Optimierte Sicherheitsstrategie: Die Nutzung aktueller Bedrohungsdaten unterstützt die Entwicklung proaktiver Sicherheitsmaßnahmen und die Minimierung potenzieller Angriffspunkte. Effizienzsteigerung: Durch die Reduzierung von Fehlalarmen können sich Sicherheitsteams auf tatsächliche Bedrohungen konzentrieren und schneller reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Malicious URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Malicious URL Schutz vor Phishing-Angriffen: Identifizierung und Blockierung bekannter Phishing-Websites, um die Sicherheit der Benutzer zu gewährleisten. Verhinderung von Malware-Infektionen: Früherkennung von URLs, die für die Verbreitung von Malware bekannt sind, um Infektionen zu verhindern. Abwehr von C&C-Kommunikation: Blockiert die Kommunikation zwischen bösartiger Software und C&C-Servern und reduziert so das Risiko von Datendiebstahl und Netzwerkübernahme.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Ransomware URLKaspersky Threat Data Feeds – Ransomware URL In der heutigen digitalen Landschaft stellen Ransomware-Angriffe eine der gravierendsten Bedrohungen für Unternehmen und Organisationen dar. Angreifer nutzen zunehmend raffinierte Methoden, um Systeme zu infiltrieren und Daten zu verschlüsseln, was zu erheblichen finanziellen Verlusten und Reputationsschäden führen kann. Um diesen Gefahren effektiv zu begegnen, bietet Kaspersky mit den **Threat Data Feeds – Ransomware URL** eine spezialisierte Lösung, die Unternehmen dabei unterstützt, potenziell schädliche Webressourcen frühzeitig zu identifizieren und entsprechende Schutzmaßnahmen zu ergreifen. Überblick über Kaspersky Threat Data Feeds – Ransomware URL Die **Kaspersky Threat Data Feeds – Ransomware URL** liefern kontinuierlich aktualisierte Informationen über URLs, Domains und Hosts, die mit Ransomware in Verbindung stehen. Diese Datenfeeds ermöglichen es Unternehmen, ihre Sicherheitsinfrastrukturen proaktiv zu stärken, indem sie potenziell gefährliche Webressourcen identifizieren und blockieren, bevor sie Schaden anrichten können. :contentReference[oaicite:0]{index=0} Hauptfunktionen Umfassende Bedrohungsdaten: Bereitstellung von URLs, Domains und Hosts, die mit Ransomware-Aktivitäten in Verbindung stehen. Regelmäßige Aktualisierung: Ständige Aktualisierung der Datenfeeds, um den neuesten Bedrohungen gerecht zu werden. Integration in Sicherheitslösungen: Einfache Integration in bestehende Sicherheitsinfrastrukturen wie SIEM-Systeme, Firewalls und Web-Gateways. Kontextuelle Informationen: Zusätzliche Details zu jeder Bedrohung, einschließlich Bedrohungsname, Zeitstempel und Geolokalisierung. Reduzierung von Fehlalarmen: Durch präzise Daten werden Fehlalarme minimiert und die Effizienz des Sicherheitsteams erhöht. Vorteile für Ihr Unternehmen Erhöhter Schutz: Frühzeitige Erkennung und Abwehr von Ransomware-Bedrohungen durch Identifizierung schädlicher Webressourcen. Proaktive Sicherheitsmaßnahmen: Möglichkeit, Sicherheitsrichtlinien basierend auf aktuellen Bedrohungsdaten anzupassen. Effiziente Ressourcenallokation: Reduzierung des Aufwands für die manuelle Bedrohungserkennung und -analyse. Compliance-Unterstützung: Hilfe bei der Einhaltung branchenspezifischer Sicherheitsstandards und -vorschriften. Skalierbarkeit: Anpassbar an die spezifischen Anforderungen von Unternehmen jeder Größe. Integration und Kompatibilität Die **Kaspersky Threat Data Feeds – Ransomware URL** sind so konzipiert, dass sie nahtlos in bestehende Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen gängige Datenformate wie JSON, OpenIoC, CSV und STIX, was die Integration in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Durch die Bereitstellung von APIs und Konnektoren wird der Integrationsprozess weiter vereinfacht45581,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie erstelle ich einen Kurzlink für meine Website, um die URL zu verkürzen und den Zugriff zu erleichtern?
Um einen Kurzlink für deine Website zu erstellen, kannst du einen URL-Verkürzungsdienst wie Bitly oder TinyURL verwenden. Kopiere einfach deine Website-URL in das entsprechende Feld auf der Website des Dienstes und generiere den verkürzten Link. Diesen kannst du dann einfach teilen, um den Zugriff auf deine Website zu erleichtern. **
-
Was bedeuten Data Science und Data Engineering?
Data Science bezieht sich auf die Analyse und Interpretation von Daten, um Erkenntnisse und Muster zu gewinnen, die bei der Lösung von Problemen und der Unterstützung von Entscheidungsprozessen helfen. Data Engineering hingegen bezieht sich auf die Entwicklung und Verwaltung von Dateninfrastrukturen, um sicherzustellen, dass Daten effizient erfasst, gespeichert, verarbeitet und analysiert werden können. Data Engineering legt den Fokus auf die technische Seite der Datenverarbeitung, während Data Science sich auf die Analyse und Interpretation der Daten konzentriert. **
-
Was ist ein kritischer Systemzustand beim HPE ProLiant 380 Gen 7?
Ein kritischer Systemzustand beim HPE ProLiant 380 Gen 7 kann beispielsweise auftreten, wenn das System überhitzt, ein Hardwarefehler auftritt oder das Betriebssystem abstürzt. In solchen Fällen kann das System nicht mehr ordnungsgemäß funktionieren und es besteht die Gefahr von Datenverlust oder Systemausfällen. Es ist wichtig, solche kritischen Zustände schnell zu erkennen und entsprechende Maßnahmen zu ergreifen, um das System wieder in einen stabilen Zustand zu bringen. **
-
Gibt es einen World of Tanks Blitz Hack ohne Human Verification?
Es ist nicht empfehlenswert, nach Hacks oder Cheats für World of Tanks Blitz zu suchen, da dies gegen die Nutzungsbedingungen des Spiels verstößt und zu einer Sperrung des Kontos führen kann. Außerdem sind Hacks ohne Human Verification oft betrügerisch und können Schaden anrichten. Es ist am besten, das Spiel auf faire und legale Weise zu spielen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.